La inteligencia artificial ya está dentro de su empresa, aunque TI no la haya autorizado…
El nuevo rol de los MSP: de soporte técnico a potencia de ciberseguridad
La ciberseguridad para las pequeñas y medianas empresas (PyMEs) ha alcanzado un punto de inflexión. Las amenazas ya no distinguen entre grandes corporaciones y organizaciones de menor tamaño: ransomware, robo de credenciales, explotación de vulnerabilidades e ingeniería social afectan a empresas de todos los sectores.
El Verizon Data Breach Investigations Report (DBIR) 2026 confirma esta realidad. Entre las brechas analizadas en pequeñas y medianas empresas, el ransomware, el uso de credenciales robadas y la explotación de vulnerabilidades se encuentran entre las principales acciones observadas. Además, aproximadamente el 96% de las víctimas de ransomware cuyo tamaño organizacional pudo determinarse correspondió a PyMEs.
En este escenario, los Proveedores de Servicios Administrados (MSP) están dejando de ser únicamente proveedores de soporte tecnológico para convertirse en una pieza fundamental de la estrategia de ciberseguridad de sus clientes.
El desafío: más amenazas y menos capacidad para responder
Las PyMEs enfrentan amenazas cada vez más sofisticadas, pero normalmente cuentan con presupuestos, personal especializado y capacidades de monitoreo más limitados que las grandes organizaciones.
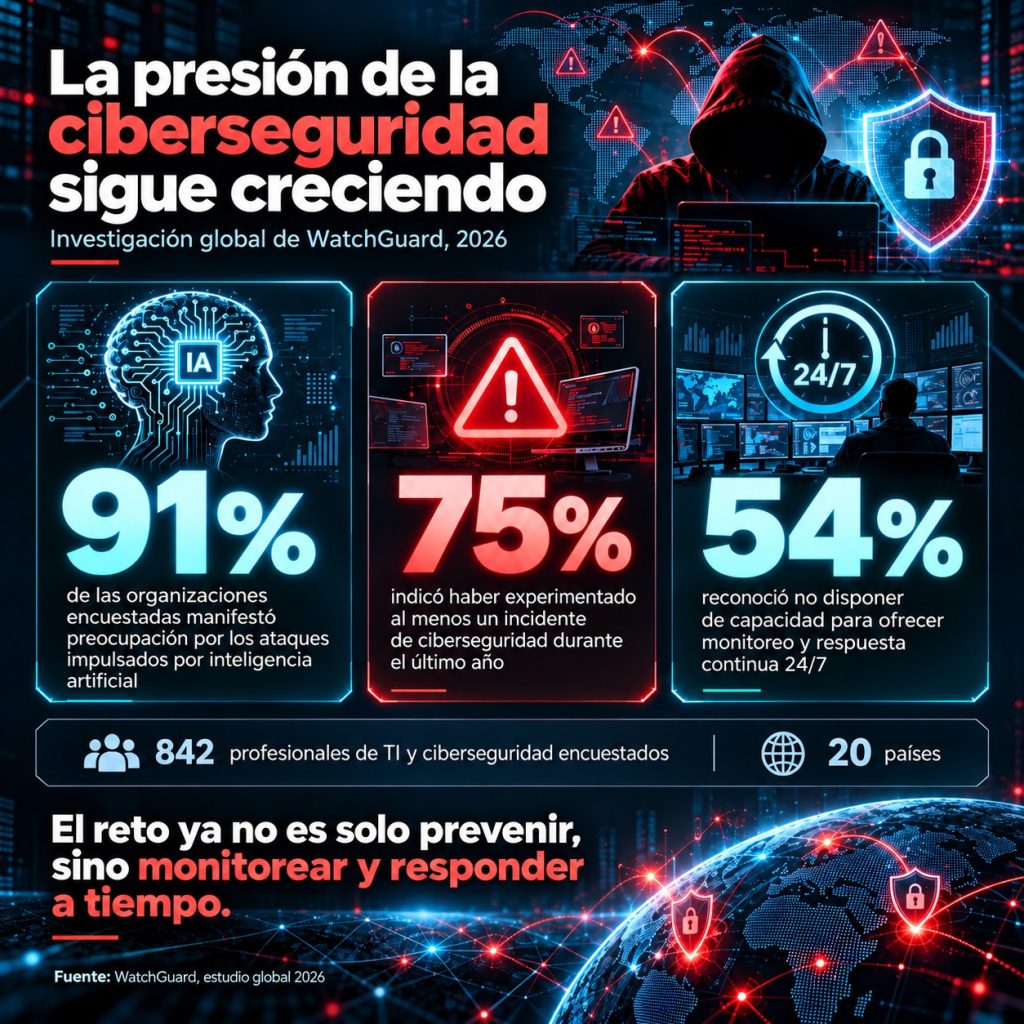
Una investigación global de WatchGuard publicada en 2026 refleja esta presión: el 91% de las organizaciones encuestadas manifestó preocupación por los ataques impulsados por inteligencia artificial, el 75% indicó haber experimentado al menos un incidente de ciberseguridad durante el último año y el 54% reconoció no disponer de capacidad para ofrecer monitoreo y respuesta continua 24/7.
La inteligencia artificial, además, está modificando la velocidad del conflicto. El Microsoft Digital Defense Report 2026 advierte que la IA está comprimiendo los tiempos de ataque, reduciendo el costo de capacidades sofisticadas y permitiendo que determinadas etapas de una intrusión pasen de desarrollarse en días a ejecutarse en segundos.
Para los MSP, esto crea un problema adicional: la seguridad debe escalar al mismo ritmo que crece la cartera de clientes.
Cada nueva organización administrada incorpora endpoints, identidades, redes, aplicaciones, vulnerabilidades, eventos y alertas. Si todo ese volumen continúa gestionándose mediante herramientas independientes y procesos manuales, el crecimiento termina dependiendo directamente de contratar más especialistas.
Ese modelo tiene límites claros.
La crisis de escalabilidad del MSP
Los MSP se enfrentan principalmente a tres desafíos:
- Herramientas fragmentadas. Alternar entre múltiples consolas de endpoint, red, identidad, MFA y administración dificulta correlacionar incidentes y aumenta el tiempo dedicado a tareas operativas.
- Sobrecarga de alertas. Cuantos más clientes se administran, mayor es el volumen de eventos que debe investigar el equipo técnico.
- Crecimiento basado en personal. Si cada grupo adicional de clientes exige contratar proporcionalmente más analistas, la operación se vuelve difícil de escalar y los márgenes del servicio comienzan a reducirse.
El desafío ya no consiste simplemente en detectar más amenazas, sino en determinar cómo gestionar más clientes y más riesgo sin multiplicar la complejidad operacional.
El cambio: de herramientas aisladas a una plataforma de seguridad unificada
La respuesta está evolucionando hacia plataformas que integran endpoint, red, identidad y operaciones de seguridad dentro de una arquitectura común.
Una plataforma unificada permite centralizar visibilidad, investigación, respuesta y administración, reduciendo la necesidad de reconstruir manualmente el contexto de un incidente utilizando información proveniente de diferentes herramientas.
WatchGuard, por ejemplo, plantea su Unified Security Platform como un centro común de operaciones desde WatchGuard Cloud para investigar, remediar y generar informes sobre diferentes capas de seguridad.
Para un MSP, esta consolidación tiene un beneficio especialmente importante: permite crear procesos repetibles y administrar numerosos entornos de clientes bajo un mismo modelo operativo.
En lugar de administrar productos independientes, el MSP comienza a administrar resultados de seguridad.
El siguiente paso: operaciones de seguridad nativas de IA
La transformación más significativa podría venir de la incorporación de inteligencia artificial directamente dentro de las operaciones de seguridad.
Hasta hace poco, gran parte de la IA aplicada a ciberseguridad actuaba principalmente como asistente: resumía información, ayudaba a investigar eventos o aceleraba determinadas tareas.
La siguiente generación busca avanzar hacia modelos capaces de investigar, correlacionar información y ejecutar determinadas acciones dentro de políticas previamente establecidas, manteniendo el control humano sobre las decisiones críticas.
Un ejemplo es Rai, la iniciativa de IA agéntica de WatchGuard diseñada específicamente para entornos MSP.
Según WatchGuard, Rai puede investigar incidentes, correlacionar actividad entre endpoints, redes e identidades y proporcionar contexto sobre los eventos que requieren atención. Bajo controles definidos por el partner también puede ejecutar determinadas respuestas autorizadas.
WatchGuard plantea además diferentes funciones especializadas para esta fuerza de trabajo digital:
Analista: orientada a detección, investigación y respuesta continua ante amenazas.
Auditor: enfocada en identificar brechas de cumplimiento, configuraciones incorrectas y problemas de seguridad.
Administrador: destinada a automatizar tareas operativas como programación de parches, rotación de certificados y ventanas de mantenimiento.
La compañía anunció estas funciones durante 2026 y abrió en septiembre la beta de capacidades adicionales de Rai para sus partners.
El objetivo no es eliminar al especialista humano. La propia documentación de WatchGuard enfatiza que Rai está diseñada para encargarse del trabajo operativo y proporcionar contexto, mientras que las decisiones que requieren criterio permanecen bajo control del equipo de seguridad.
Automatizar para escalar, no simplemente para reducir costos
Aquí aparece una diferencia importante.
El valor de la IA para un MSP no debería medirse únicamente por cuánto trabajo humano puede reemplazar, sino por cuánto trabajo operativo puede absorber para que los especialistas se concentren en actividades de mayor valor.
Por ejemplo:
- investigar incidentes complejos;
- fortalecer la arquitectura de seguridad del cliente;
- mejorar configuraciones y políticas;
- analizar tendencias de riesgo;
- acompañar procesos de cumplimiento;
- diseñar planes de continuidad;
- y asesorar a la dirección sobre prioridades de ciberseguridad.
La automatización convierte así al MSP en un proveedor capaz de aumentar su cobertura sin hacer crecer su estructura al mismo ritmo que su cartera de clientes.
El factor humano sigue siendo crítico
Sin embargo, ninguna plataforma elimina otro de los grandes vectores de riesgo: el comportamiento de los usuarios.
El Cybersecurity Hygiene Report 2026 de WatchGuard, basado en una encuesta global a empleados, encontró que:
- 76% reutiliza contraseñas entre diferentes cuentas.
- 70% utiliza redes Wi-Fi públicas para actividades laborales.
- 64% reconoce utilizar herramientas de IA no autorizadas en el trabajo.
- 23% nunca recibió capacitación contra phishing.
Esto amplía nuevamente el papel del MSP.
Ya no basta con administrar firewalls, antivirus o endpoints. La protección moderna debe considerar simultáneamente tecnología, identidades, usuarios y procesos.
De métricas técnicas a resultados de negocio
Otro cambio importante está ocurriendo en la relación entre el MSP y sus clientes.
Durante años, muchos servicios de seguridad se midieron mediante indicadores técnicos: cantidad de amenazas bloqueadas, vulnerabilidades encontradas o alertas procesadas.
Pero para un gerente general o un director financiero, estas métricas no siempre explican claramente el valor del servicio.
El nuevo modelo debe avanzar hacia indicadores comprensibles para el negocio, por ejemplo:
- porcentaje de endpoints protegidos;
- adopción de MFA;
- reducción de vulnerabilidades críticas;
- tiempo promedio de detección y respuesta;
- cumplimiento de políticas de seguridad;
- incidentes contenidos automáticamente;
- evolución del riesgo asociado a usuarios;
- nivel de protección de identidades;
- y cumplimiento de controles esenciales.
La conversación cambia entonces de “cuántas amenazas encontramos” a “cuánto riesgo estamos reduciendo”.
El MSP como socio estratégico de ciberseguridad
La evidencia muestra que esta evolución ya está ocurriendo.
Según la investigación de WatchGuard realizada en 2026 entre profesionales de TI y ciberseguridad de 20 países, cerca del 48% de las organizaciones ya utiliza MSP para complementar sus equipos internos, mientras que las principales demandas se concentran en monitoreo 24/7, respuestas más rápidas, capacidades basadas en IA y apoyo para cumplimiento normativo.
Esto redefine la relación con el cliente.
El MSP deja de ser únicamente el proveedor al que se llama cuando algo falla y pasa a convertirse en una capa permanente de protección, monitoreo y respuesta.
Conclusión: de soporte tecnológico a potencia de seguridad
La transformación de los MSP no consiste únicamente en incorporar nuevas herramientas. Implica cambiar el modelo operativo.
Frente a amenazas que ya funcionan a velocidad de máquina, administrar la seguridad mediante procesos fragmentados y predominantemente manuales será cada vez menos sostenible.
El MSP del futuro combinará tres elementos:
plataformas de seguridad unificada, capaces de integrar redes, endpoints e identidades;
automatización e inteligencia artificial, capaces de absorber gran parte de la carga operativa;
y especialistas humanos, concentrados en las decisiones, el análisis y la estrategia que realmente requieren experiencia y criterio.
Para las PyMEs, esto significa acceder a capacidades de seguridad que difícilmente podrían construir internamente.
Para los MSP, significa algo igualmente importante: la posibilidad de evolucionar desde un negocio basado principalmente en soporte técnico hacia un modelo de ciberseguridad gestionada, escalable y orientada a resultados.
En ese nuevo escenario, el valor del MSP ya no estará únicamente en mantener funcionando la tecnología.
Estará en mantener protegido el negocio.
Fuentes
- WatchGuard – SMBs Hit a Cybersecurity Breaking Point as 91% Fear AI-Driven Attacks. Investigación global realizada en abril de 2026 entre 842 profesionales de TI y ciberseguridad de 20 países.
- WatchGuard – 2026 Employee Cybersecurity Hygiene Report for IT Leaders & MSPs. Estudio sobre comportamiento de usuarios, Shadow AI, contraseñas, phishing y prácticas de seguridad.
- WatchGuard – Rai: Agentic AI Digital Workforce for MSPs. Información sobre la estrategia de IA agéntica y los roles Analista, Auditor y Administrador.
- WatchGuard – Unified Security Platform. Arquitectura de seguridad unificada para administración de endpoint, red, identidad y operaciones desde WatchGuard Cloud.
- Verizon – 2026 Data Breach Investigations Report (DBIR). Investigación sobre más de 22.000 brechas de seguridad y tendencias específicas para PyMEs.
- Microsoft – Digital Defense Report 2026. Informe sobre el impacto de la IA en la velocidad, escala y automatización de los ciberataques y las defensas.
También te puede interesar