
En un mundo donde los datos son el activo más valioso de las empresas, contar…
Defensa a Velocidad de Máquina contra Ataques Impulsados por IA
La ciberseguridad ha entrado en una nueva era operativa. La inteligencia artificial no solo está transformando la productividad de las empresas: también está cambiando la velocidad, escala y capacidad de adaptación de los ciberataques.
Los atacantes ya utilizan IA para acelerar tareas de reconocimiento, mejorar campañas de ingeniería social, optimizar el robo de credenciales y aumentar el volumen de sus operaciones. Como consecuencia, las organizaciones disponen cada vez de menos tiempo para identificar una amenaza, comprender qué está ocurriendo y responder antes de que el incidente se propague.
El desafío ya no consiste únicamente en detectar más amenazas. Consiste en responder a la velocidad a la que estas se producen.
El problema: ataques automatizados frente a respuestas humanas
Durante años, muchas operaciones de ciberseguridad se diseñaron bajo una premisa sencilla: después de detectar una actividad sospechosa, un analista tendría tiempo suficiente para investigar, validar la alerta y decidir cómo contenerla.
Ese margen se está reduciendo rápidamente.
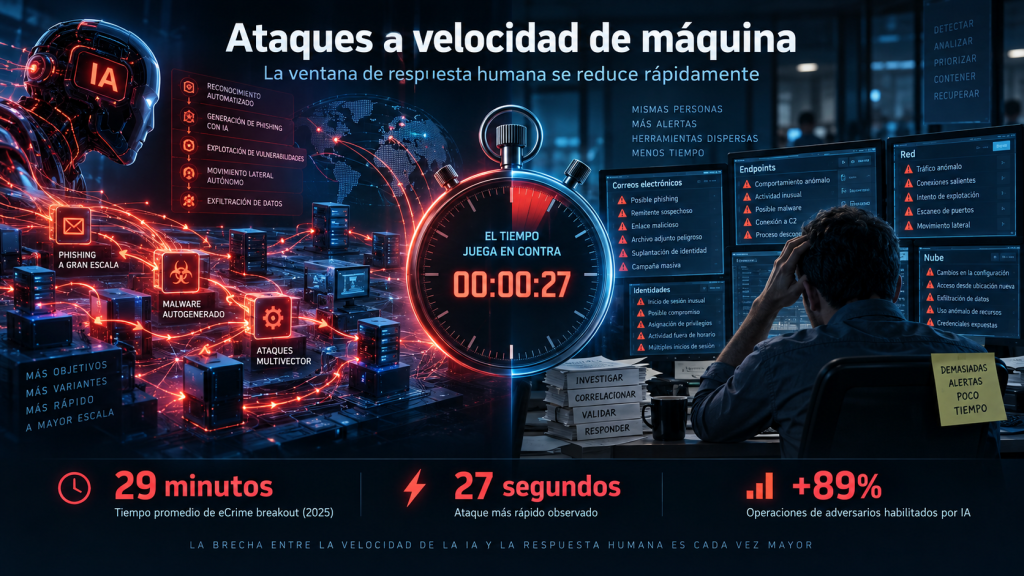
El CrowdStrike Global Threat Report 2026 señala que el tiempo promedio de eCrime breakout —el intervalo entre el acceso inicial y el movimiento lateral hacia otros sistemas— cayó hasta aproximadamente 29 minutos durante 2025. El ataque más rápido observado alcanzó un tiempo de apenas 27 segundos. Además, CrowdStrike registró un incremento interanual del 89% en las operaciones realizadas por adversarios habilitados por IA.
Esto evidencia una peligrosa asimetría: mientras los atacantes automatizan cada vez más etapas de una intrusión, muchos equipos defensivos continúan dependiendo de investigaciones manuales, múltiples consolas y procesos fragmentados.
La IA acelera el ciclo de ataque
La inteligencia artificial no necesariamente está creando categorías completamente nuevas de amenazas. Su principal impacto está en hacer que las técnicas existentes sean más rápidas, escalables y eficientes.
Por ejemplo, puede utilizarse para mejorar el reconocimiento de objetivos, producir mensajes de phishing más convincentes y personalizados, coordinar ataques contra credenciales o ayudar a adaptar determinadas etapas de una operación maliciosa. WatchGuard señala que esta optimización permite que ataques sofisticados puedan ejecutarse con mayor eficiencia y con menores barreras operativas para los atacantes.
CrowdStrike también advierte que la IA se ha convertido simultáneamente en una herramienta para los atacantes y en una nueva superficie de ataque. Durante 2025 se observaron adversarios utilizando herramientas de IA para acelerar reconocimiento, evasión y robo de credenciales, mientras que sistemas empresariales de IA también comenzaron a ser objetivo de explotación.
Una preocupación que ya alcanza a las empresas
La preocupación empresarial frente a este escenario es elevada.
Una investigación global de WatchGuard realizada entre cerca de 1.000 responsables de TI y ciberseguridad de 20 países encontró que el 91% de las organizaciones está preocupado por los ataques impulsados por inteligencia artificial.
El mismo estudio reveló que el 75% había experimentado al menos un incidente de ciberseguridad durante el último año, mientras que el 54% reconocía no disponer de capacidad suficiente para ofrecer monitorización y respuesta continua las 24 horas del día.
El World Economic Forum también identifica la IA como uno de los principales factores que están modificando el panorama de riesgo: en su Global Cybersecurity Outlook 2026, el 87% de los encuestados señaló las vulnerabilidades relacionadas con IA como el riesgo cibernético de crecimiento más rápido durante 2025.
El problema, por tanto, no es solamente tecnológico. Es también operativo.
Una organización puede disponer de gran cantidad de telemetría, herramientas de seguridad y alertas, pero si sus equipos no tienen capacidad para correlacionar esa información y actuar con suficiente rapidez, la ventaja sigue estando del lado del atacante.
La respuesta: operaciones de seguridad nativas de IA
Si las amenazas pueden operar a velocidad de máquina, la defensa necesita incorporar esa misma capacidad de análisis y automatización.
Esto implica evolucionar más allá del concepto de utilizar IA únicamente como un asistente o “copiloto” que ayuda a un analista a escribir consultas, resumir incidentes o interpretar alertas.
El siguiente paso son modelos de IA agéntica, capaces de mantener procesos de seguridad en funcionamiento de forma continua, recopilar contexto, correlacionar señales y ejecutar determinadas acciones dentro de políticas previamente definidas.
Es precisamente en este escenario donde aparece Rai™, la experiencia de inteligencia artificial de la plataforma WatchGuard, impulsada por Red AI.
Rai: una fuerza de trabajo digital para operaciones de seguridad
Rai está diseñada específicamente para entornos administrados por MSP y forma parte de la plataforma de WatchGuard. No funciona simplemente como una herramienta independiente que genera recomendaciones.
Su objetivo es mantener parte del trabajo de seguridad en marcha incluso cuando los equipos humanos no están conectados.
Rai puede investigar actividad, correlacionar información proveniente de endpoints, redes e identidades, construir contexto alrededor de los incidentes y presentar a los equipos únicamente aquello que requiere realmente su atención.
También puede ejecutar determinadas respuestas dentro de las políticas y modos de control establecidos por el partner, permitiendo combinar automatización con supervisión humana.
En la práctica, esto permite que las operaciones evolucionen desde un modelo reactivo basado principalmente en alertas hacia un modelo más continuo:
Observar → correlacionar → comprender → priorizar → responder.
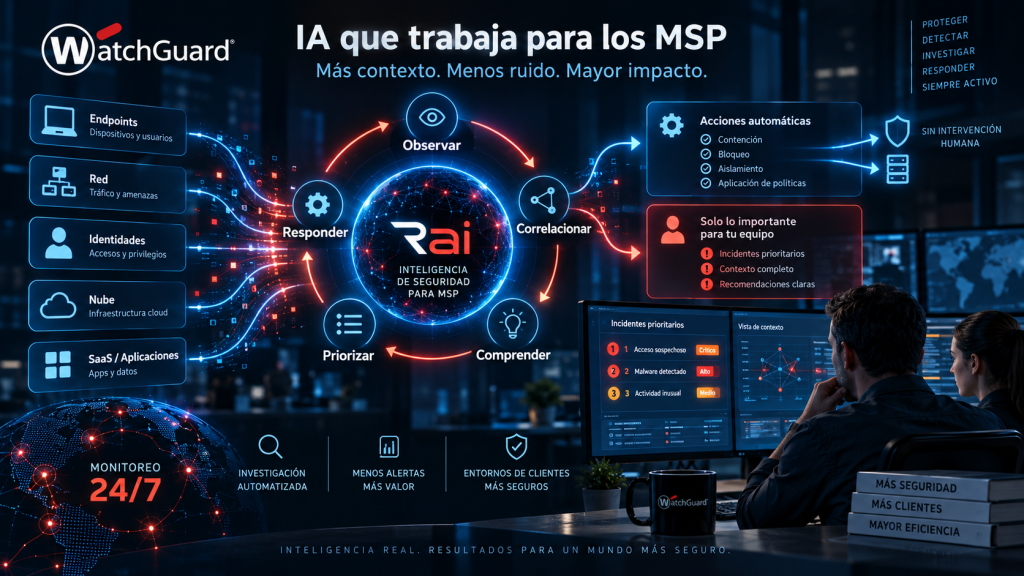
Mientras la plataforma procesa y organiza grandes volúmenes de señales, los especialistas pueden concentrarse en las decisiones donde realmente son necesarios el conocimiento del negocio, el análisis de riesgo y el criterio humano.
Rai Analista: investigación y respuesta continua
El primer rol operativo presentado por WatchGuard es Rai Analista.
Su función es ofrecer detección, investigación y respuesta permanente sobre actividad de endpoints y redes, actuando como una primera línea de análisis antes de que un profesional tenga que revisar manualmente cada alerta.
Esto permite reducir buena parte del trabajo repetitivo asociado con la investigación inicial de incidentes y entregar a los equipos una visión más completa de lo sucedido.
La experiencia incluye además funcionalidades como los Daily Briefs, que resumen la actividad relevante de los entornos monitorizados y permiten comenzar la jornada con incidentes y prioridades ya contextualizados, en lugar de enfrentarse directamente a una nueva acumulación de alertas.
Los siguientes roles: Rai Auditora y Rai Administradora
WatchGuard también ha presentado dos roles adicionales que ampliarán progresivamente este modelo.
Rai Auditora estará orientada a identificar brechas de cumplimiento, configuraciones incorrectas y otros problemas relacionados con la postura de seguridad, manteniendo además trazabilidad sobre las acciones realizadas.
Rai Administradora estará enfocada en tareas operativas repetitivas, incluyendo actividades como programación de parches, rotación de certificados y ventanas de mantenimiento.
Estos roles han sido anunciados por WatchGuard como capacidades adicionales de Rai que ampliarán su alcance desde la detección y respuesta hacia las áreas de cumplimiento y administración de operaciones.
La IA no elimina al equipo de seguridad
Adoptar este modelo no significa sustituir a los especialistas.
La propia WatchGuard señala que Rai no reemplaza a los analistas ni convierte completamente la seguridad en un proceso autónomo. Su función es encargarse del trabajo de apoyo, correlación y análisis repetitivo para que las personas puedan concentrarse en las decisiones donde el contexto y el criterio profesional siguen siendo fundamentales.
La ventaja competitiva aparece precisamente en esa colaboración.
La IA aporta velocidad, capacidad de análisis continuo y escalabilidad.
Los profesionales aportan conocimiento del negocio, evaluación del impacto, definición de políticas y toma de decisiones estratégicas.
Conclusión: defender a la velocidad del ataque
La transformación impulsada por IA está modificando uno de los elementos más importantes de la ciberseguridad: el tiempo.
Cuando un atacante puede desplazarse dentro de un entorno en minutos —o incluso segundos en determinados casos— depender exclusivamente de investigaciones manuales deja de ser suficiente.
Por ello, el futuro de las operaciones de seguridad pasa por combinar especialistas humanos con plataformas capaces de analizar, priorizar y ejecutar determinadas respuestas de forma continua.
Soluciones como Rai de WatchGuard representan esta evolución hacia una ciberseguridad nativa de IA, donde la automatización absorbe gran parte de la carga operativa y permite que los equipos humanos se concentren en aquello que aporta mayor valor: decidir, anticiparse y proteger el negocio.
En un entorno donde los atacantes ya comienzan a operar a velocidad de máquina, la defensa también debe aprender a hacerlo.
Fuentes
WatchGuard Technologies. WatchGuard Introduces Rai: The Agentic AI Digital Workforce Designed Specifically for MSPs, 6 de mayo de 2026.
WatchGuard Technologies. Conozca a Rai. Información oficial sobre Rai, Red AI, Daily Briefs y funcionamiento dentro de la plataforma WatchGuard.
WatchGuard Technologies. La IA no está creando nuevos ciberataques. Está cambiando su forma de operar, 21 de agosto de 2026.
WatchGuard Technologies. SMBs Hit a Cybersecurity Breaking Point as 91% Fear AI-Driven Attacks, 20 de mayo de 2026.
CrowdStrike. 2026 Global Threat Report, febrero de 2026. Tiempo promedio de breakout de 29 minutos, récord de 27 segundos e incremento del 89% en ataques de adversarios habilitados por IA.
World Economic Forum. Global Cybersecurity Outlook 2026. El 87% de los encuestados identificó las vulnerabilidades relacionadas con IA como el riesgo cibernético de crecimiento más rápido durante 2025.
También te puede interesar


